Rapprocher le traitement des données de leur source change la donne pour les entreprises, mais déplace aussi les risques. Capteurs, passerelles et micro-centres de données forment autant de portes d’entrée potentielles. Voyons ensemble comment l’Edge Computing redessine réellement la sécurité et quelles protections concrètes méritent d’être déployées.
Comprendre l’Edge Computing
Avant d’évaluer les risques, rappelons le principe de cette architecture et ce qui la distingue du cloud traditionnel.
Un traitement au plus près des données
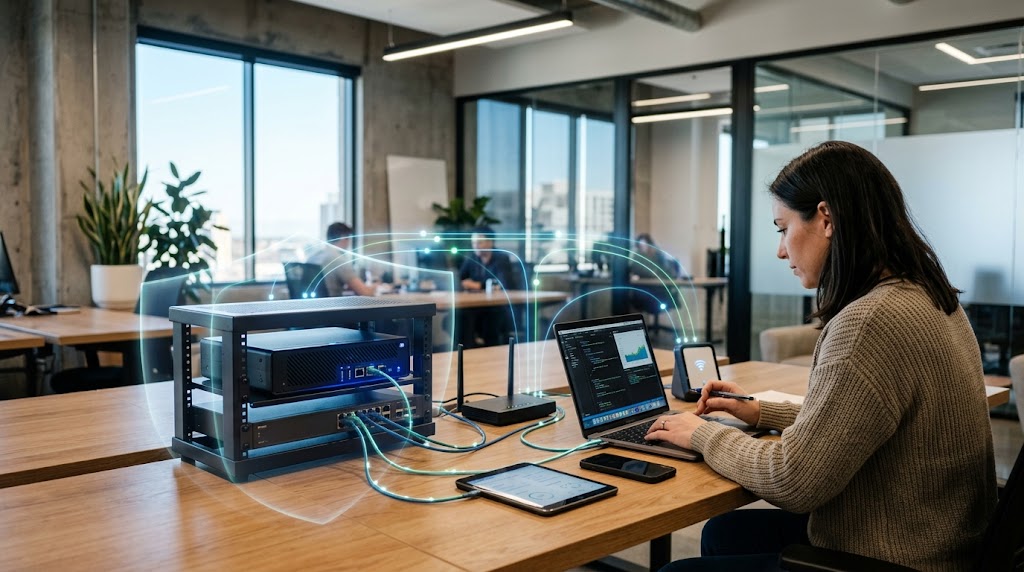
L’Edge Computing exécute les calculs directement sur les équipements locaux ou à proximité, plutôt que dans un centre de données distant. Les temps de réponse diminuent, la bande passante respire, et les applications sensibles à la latence, comme la maintenance prédictive ou la vidéosurveillance, en tirent un avantage net.
Un périmètre qui s’étend
Chaque nœud ajouté agrandit la surface d’attaque. Là où une infrastructure centralisée concentrait ses défenses en un point, l’architecture distribuée oblige à protéger des dizaines, parfois des milliers d’équipements dispersés sur le terrain. Cette réalité impose de repenser la sécurité dès la conception, et non après coup.
Les risques de la périphérie
Cette dispersion expose les organisations à des menaces spécifiques, qu’il convient de cerner avant d’agir.
Des équipements physiquement accessibles
Contrairement à un serveur enfermé dans une salle sécurisée, un boîtier installé en usine, en magasin ou en bord de route peut être volé, manipulé ou débranché. Un accès physique suffit parfois à extraire des données ou à implanter un code malveillant.
Des ressources limitées
De nombreux appareils périphériques disposent d’une puissance de calcul et d’une mémoire restreintes. Ils supportent donc difficilement des solutions de sécurité lourdes, et des micrologiciels non mis à jour laissent des vulnérabilités connues ouvertes pendant des mois, au grand plaisir des attaquants.
Des communications exposées
Les échanges entre capteurs, passerelles et cloud transitent souvent par des réseaux hétérogènes, parfois publics ou sans fil. Sans protection adaptée, ces flux deviennent une cible de choix pour l’interception, l’usurpation d’identité ou l’injection de données falsifiées.
Les leviers de protection
Heureusement, plusieurs mesures éprouvées permettent de verrouiller cet environnement sans sacrifier ses performances.
Chiffrement et authentification
Le chiffrement des données, qu’elles soient stockées ou en transit, rend leur interception inutilisable. Associé à une authentification forte de chaque appareil, par certificats ou modules de sécurité matériels (TPM), il garantit que seuls les composants légitimes communiquent entre eux.
Segmentation et Zero Trust
Le modèle Zero Trust part d’un principe simple : ne faire confiance à aucun appareil par défaut, même interne au réseau. Couplée à une segmentation rigoureuse, cette approche limite la propagation d’une intrusion et confine les dégâts à une zone restreinte.
Sécurisation matérielle
Un démarrage sécurisé (secure boot) vérifie l’intégrité du micrologiciel à chaque mise sous tension, tandis que les enclaves de calcul isolent les traitements sensibles. Ces mécanismes compliquent la tâche d’un attaquant disposant d’un accès physique à l’appareil.
Gouvernance et conformité
Au-delà de la technique, la protection des données exige un cadre organisationnel solide et une vigilance constante.
Respect des réglementations
Traiter les données localement facilite parfois la conformité au RGPD, puisque les informations personnelles quittent moins souvent le territoire ou l’entité qui les collecte. Encore faut-il documenter les flux, limiter la durée de conservation et prévoir la suppression sécurisée des données.
Surveillance et mises à jour
Une supervision centralisée des journaux d’activité permet de repérer les comportements anormaux avant qu’ils ne dégénèrent. Les correctifs doivent, de leur côté, être déployés à distance et de manière automatisée, afin de ne laisser aucun appareil à la traîne.
Mise en œuvre au quotidien
Une architecture bien conçue ne suffit pas ; son exploitation quotidienne conditionne le niveau de protection réel.
Sensibilisation des équipes
Les techniciens qui installent et entretiennent les équipements de terrain constituent un maillon déterminant de la chaîne de sécurité. Les former régulièrement aux bonnes pratiques, du changement des mots de passe par défaut des appareils à la signalisation d’un incident, réduit sensiblement le risque d’erreur humaine, l’un des facteurs récurrents des failles.
Tests et audits réguliers
Des tests d’intrusion et des audits périodiques révèlent concrètement les faiblesses avant les pirates. Ils permettent d’ajuster progressivement les protections à mesure que l’infrastructure et les usages évoluent.
L’Edge Computing apporte rapidité et autonomie, à condition de bâtir une sécurité pensée pour un environnement distribué. Bien combinés, chiffrement, Zero Trust, segmentation et supervision continue forment un socle solide, mais leur mise en œuvre demande un savoir-faire très précis. Pour auditer votre infrastructure et déployer une protection adaptée, faites appel à un professionnel qualifié : son expertise sécurisera durablement vos données là où elles naissent.